📡 Zapret2 как Magisk-модуль — системный обход DPI на Android (зачем нужен root)
О чём заметка
Один из самых полезных сценариев для root на Android — системный обход блокировок (DPI) через Magisk-модуль Zapret2. Он «маскирует» трафик так, что провайдер не может опознать YouTube/Discord/и т.д. и заблокировать соединение — для всех приложений сразу, без VPN и сторонних серверов. Заметка объясняет, что это, почему тут нужен root, как поставить и в чём ограничения. Про сам root — в заметках Magisk и KernelSU; общий обзор способов обхода на Android (в т.ч. безрутовые) — в Дурилки трафика (DPI) для Android.
TL;DR
- Zapret2 — Magisk/KernelSU-модуль, который запускает DPI-обход (форк zapret от bol-van) системно, работая напрямую с сетевым фильтром Linux (
iptables/NFQUEUE). Отсюда и требование root. - Это не VPN: трафик идёт напрямую, без туннеля и внешних серверов. Поэтому быстрее VPN и без подписки — но и без анонимности (это обход блокировки, а не сокрытие того, что вы в сети).
- Работает для всех приложений устройства сразу. Телефон с включённым Zapret2 можно раздавать по Wi-Fi (hotspot) — тогда подключённые устройства получают уже разблокированный интернет.
- Требования: Android 7.0+, root (Magisk или KernelSU), ядро с поддержкой NFQUEUE.
- Конфликтует с приложениями, которые сами перехватывают пакеты (AdGuard, NetGuard, AFWall+) — их придётся отключить.
Почему для этого нужен root
Zapret работает не как приложение поверх системы, а вклинивается в обработку сетевых пакетов на уровне ядра Linux — через iptables и очередь NFQUEUE (механизм, передающий пакеты из ядра в программу-обработчик nfqws). Управлять netfilter/iptables и вешать на трафик обработчик может только процесс с root-правами. Обычное приложение из песочницы Android так не умеет — поэтому либо root, либо безрутовые обходы через локальный VPN-сервис (см. ByeByeDPI, у которого свои ограничения).
Проще говоря: чтобы «дурить» DPI напрямую в сетевом стеке (а не заворачивать трафик в туннель), нужны права администратора системы. Их и даёт root — это один из главных практических поводов его ставить.
Как это работает и что значит «маскировка» (без мифов)
Zapret2 применяет техники desync — рассылает специально сформированные/раздробленные пакеты, из-за которых система глубокой инспекции пакетов (DPI — Deep Packet Inspection) провайдера не может корректно опознать запрещённый сервис в вашем соединении и, соответственно, не блокирует его. Механику desync подробно не дублирую — она общая для всего семейства zapret; см. материалы по Zapret и стратегиям.
«Провайдер не видит трафик» — это упрощение
Точнее: провайдер по-прежнему видит ваши пакеты, но его DPI не может классифицировать их как, например, YouTube и применить блокировку. Zapret2 не даёт анонимности и не скрывает сам факт, что вы в сети (репозиторий прямо отмечает «no anonymity»). Это обход конкретной блокировки, а не VPN/Tor. И это «гонка вооружений»: под разных провайдеров нужны разные стратегии, а то, что работает сегодня, провайдер может научиться детектировать завтра.
Установка
Модуль ставится как обычный Magisk-модуль; опционально — приложение-менеджер с графическим интерфейсом.
- Иметь root: Magisk (или KernelSU) и ядро с поддержкой NFQUEUE (модуль показывает статус
NFQueue support: Supported). - Скачать
zapret2-magisk-v*.zipиз релизов репозитория. - Magisk → Модули → Установить из хранилища → выбрать zip → перезагрузиться.
- (Опционально, но удобно) установить APK-менеджер
zapret2-control-v*.apk— графическое управление стратегиями, хостлистами и логами. Проще всего ставить его из F-Droid-репозитория Zapret Apps — клиент F-Droid сам предложит обновления и проверит подпись. - В менеджере запустить DPI Bypass Service и при желании включить автозапуск (Start on boot).
Терминал вместо GUI
Модуль управляется и командами:
zapret2-start,zapret2-stop,zapret2-restart,zapret2-status. GUI-приложение необязательно, но с ним проще подбирать стратегии.
Интерфейс приложения-менеджера
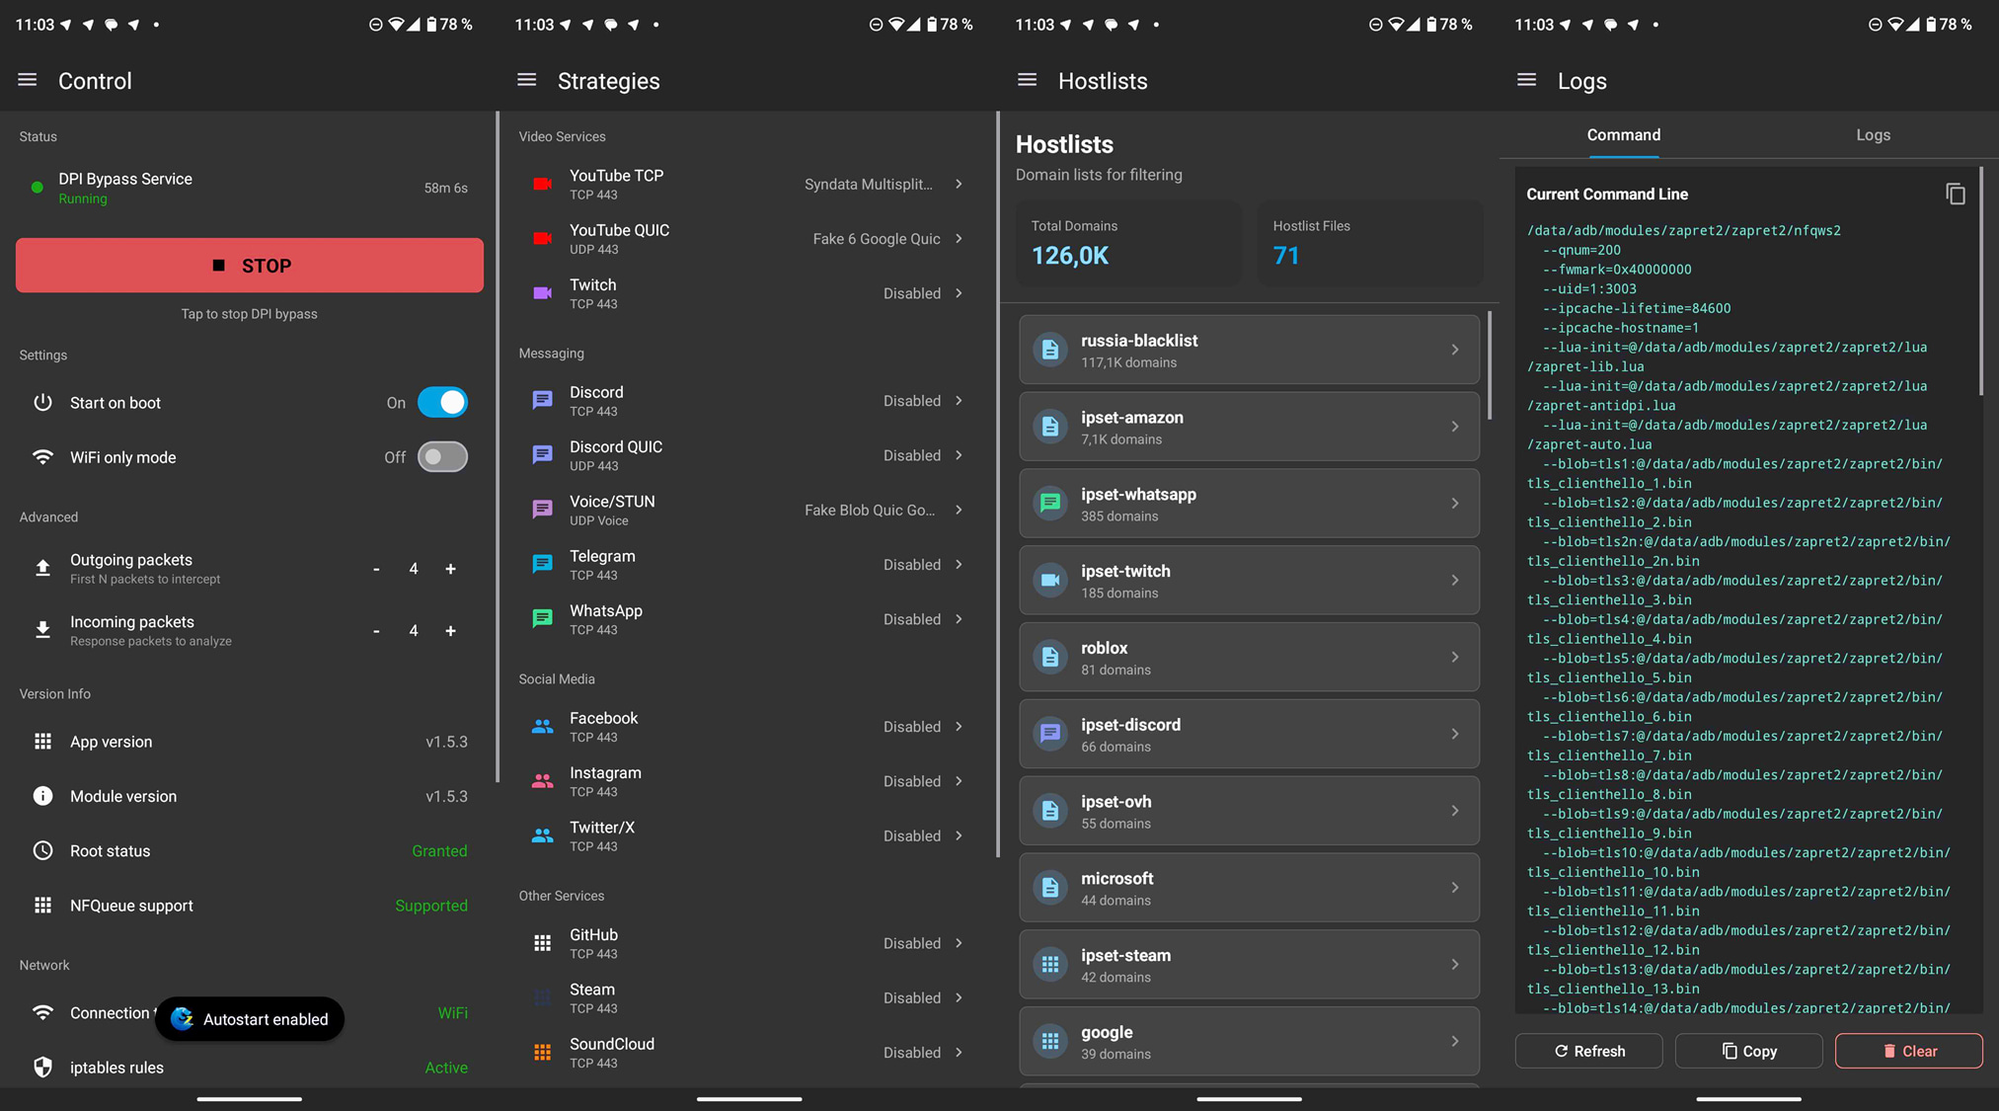
Управление разбито на вкладки (на скриншоте — версия модуля v1.5.3):
- Control — старт/стоп сервиса, статус (
DPI Bypass Service: Running), автозапуск, режим «WiFi only», число первых пакетов для перехвата, статус root и NFQueue support, состояние правилiptables. - Strategies — выбор стратегии обхода по каждому сервису отдельно: YouTube (TCP 443 / QUIC UDP 443), Discord (TCP/QUIC), Voice/STUN, Telegram, WhatsApp, Twitch, соцсети (Facebook, Instagram, Twitter/X), плюс GitHub, Steam, SoundCloud и др.
- Hostlists — списки доменов, к которым применяется обход (на скриншоте — 126 тыс. доменов в 71 файле:
russia-blacklist,ipset-discord,ipset-twitch,ipset-steam,google,microsoftи т.д.). См. общий разбор хостлистов. - Logs / Command — итоговая командная строка
nfqws2(со стратегиями--lua-init,tls_clienthello_*.binи т.п.) и логи для диагностики.
Версии быстро меняются
Модуль обновляется очень часто (на март 2026 — релиз
v1.9.119001, всего 128+ релизов). Скриншот выше — с версии v1.5.3, интерфейс и номера могут отличаться. Ставьте свежий релиз из репозитория.
Раздача разблокированного интернета (hotspot / роутер)
Поскольку обход работает на уровне сетевого фильтра всего устройства, а не в отдельном приложении, телефон с активным Zapret2 можно раздавать по Wi-Fi как точку доступа — и подключённые к нему устройства (ноутбук, телевизор, консоль) получат уже разблокированный интернет, сами ничего не настраивая. Это удобный побочный эффект root-обхода. Подробнее про сценарий «телефон/роутер как шлюз» — в заметке про роутер.
Ограничения и подводные камни
Конфликт с приложениями, перехватывающими пакеты
Zapret2 сам вешается на сетевой стек через NFQUEUE, поэтому несовместим с приложениями, которые тоже перехватывают трафик: AdGuard, NetGuard, AFWall+ и подобные локальные-VPN/файрволы. Их нужно отключить, иначе обход не заработает или будет конфликт.
- Нужна поддержка NFQUEUE в ядре. Если
NFQueue supportпоказывает неSupported— на этом ядре модуль не заработает (частый вопрос на кастомных прошивках). - Под разных провайдеров — разные стратегии. Универсальной настройки нет: если YouTube не открывается, меняют стратегию для соответствующего сервиса.
- Влияние на батарею минимально — обрабатываются лишь первые пакеты соединения, а не весь трафик.
- Законность зависит от юрисдикции — учитывайте местные правила.
- Root снижает часть защит устройства и может влиять на работу банковских приложений (см. про скрытие root в Magisk / SUSFS).
📚 См. также
- Дурилки трафика (DPI) для Android — обзор всех способов обхода на Android, включая безрутовые
- Magisk и Установка Magisk — как получить root, на котором работает модуль
- KernelSU — альтернативный root (KernelSU тоже поддерживается)
- Роутер и раздача обхода — как раздавать разблокированный интернет дальше
- Хостлисты — как формируются списки доменов для обхода
- 🔗 Репозиторий magisk-zapret2 — исходники, релизы, инструкции
- 📦 F-Droid-репозиторий Zapret Apps — подписанные APK (Zapret2 Control, Zapret KVN, ZaStoGram) с автообновлением через клиент F-Droid
- 🔗 zapret (bol-van) — родительский проект DPI-обхода
🤖 Эти статьи открыты — можно обучать на них ИИ
При желании вы можете натренировать ИИ на наших статьях. Исходное форматирование и скачивание всего репозитория одним zip-архивом доступны в Forgejo: исходник этой заметки · весь репозиторий.